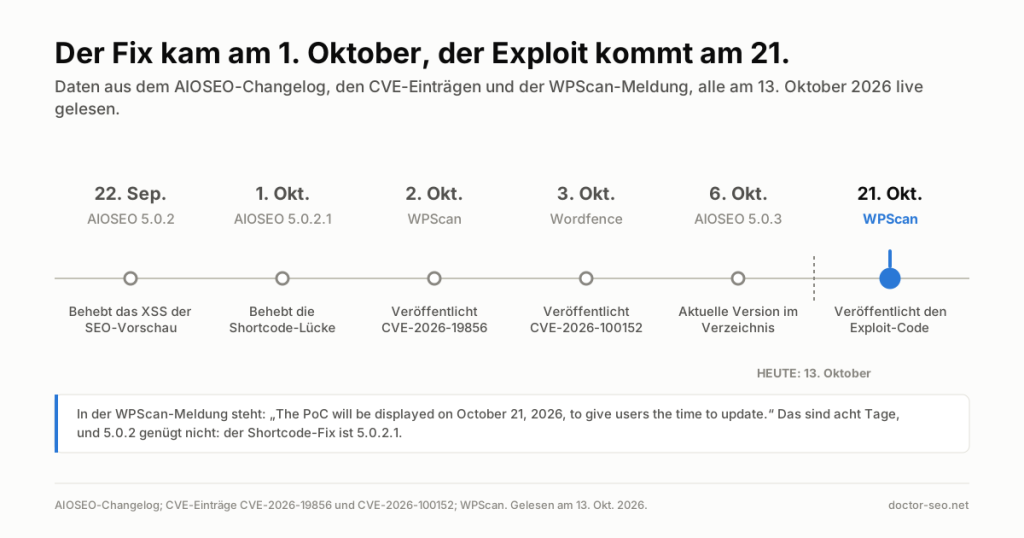
All in One SEO hat am 1. Oktober 2026 einen Fix für eine Schwachstelle veröffentlicht, die ohne Anmeldung ausnutzbar ist. WPScan, wo der Bericht koordiniert wurde, kündigt an, den Exploit-Code am 21. Oktober 2026 zu veröffentlichen. Das sind acht Tage ab heute.
Der Fix ist Version 5.0.2.1. Die Falle: Version 5.0.2, neun Tage davor erschienen, trug ebenfalls eine Sicherheitszeile im Changelog — aber zu einer anderen Lücke. Wer Ende September aktualisiert hat und dann stehen geblieben ist, ist also weiterhin für genau die Lücke offen, die ein Datum trägt.
Das Plugin weist im WordPress-Verzeichnis „2+ million“ aktive Installationen aus; eine genaue Zahl veröffentlicht das Verzeichnis nicht. Es folgt, was jeder Primäreintrag sagt, worin die Einträge sich widersprechen, und die Fünf-Minuten-Prüfung, die klärt, ob dich das betrifft.
Was passiert ist
In den ersten drei Oktobertagen 2026 sind drei CVE-Einträge zu All in One SEO erschienen. Zwei beschreiben die Ausführung beliebiger Shortcodes ohne Anmeldung, der dritte ein Cross-Site-Scripting, das ein angemeldetes Administrationskonto zum Auslösen braucht. Alle drei wurden am 13. Oktober 2026 im Eintragsdienst des CVE-Programms gelesen.
Der Eintrag mit der Frist ist CVE-2026-19856, von WPScan am 2. Oktober 2026 um 18:25 UTC veröffentlicht und am 14. August 2026 reserviert. Die WPScan-Meldung trägt den Titel „All in One SEO < 5.0.2.1 – Unauthenticated Arbitrary Shortcode Execution via Search Query“ und endet mit dem Satz, der die Uhr startet: „The PoC will be displayed on October 21, 2026, to give users the time to update.“ Als Finder ist Jakub Herman genannt; Exploit-Code zeigt die Seite heute keinen.
Roger Montti hat die beiden Lücken am 12. Oktober 2026 bei Search Engine Journal aufgegriffen, und so ist die Sache in der Branche angekommen: zehn Tage nach den Einträgen, neun Tage vor dem Code.
Was die Einträge tatsächlich sagen
Die drei Einträge sind nicht austauschbar, und ihre Unterschiede sind der Grund für diesen Artikel. Jedes Zitat unten stammt aus dem CVE-Eintrag selbst, gelesen am 13. Oktober 2026.
CVE-2026-19856 (Nummernvergabe: WPScan, 6,5 mittel, CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:N) sagt, das Plugin „does not correctly determine which shortcodes are present in content derived from user input“, bevor es entscheidet, welche es entfernt — ein nicht angemeldeter Nutzer kann also jeden registrierten Shortcode ausführen. Dazu kommt ein Detail, das schwerer wiegt als die Punktzahl: auf Seiten, die von älteren Versionen hochgezogen wurden, ist der Schutz vollständig deaktiviert. Die Versionsgrenze des Eintrags lautet „kleiner als 5.0.2.1“.
CVE-2026-100152 (Nummernvergabe: Wordfence, 6,5 mittel, identischer Vektor) sagt, das Plugin „is vulnerable to arbitrary shortcode execution in all versions up to, and including, 5.0.2“, weil es eine Aktion zulässt, „that does not properly validate a value before running do_shortcode“. Dann nennt er eine Vorbedingung, die im WPScan-Eintrag fehlt: „This requires the AIOSEO breadcrumb to be rendered on the search results page via the block, widget, shortcode, or template tag.“ Seine Referenzen zeigen auf app/Common/Breadcrumbs/Frontend.php und auf Changeset 3723760 im Plugin-Repository, das hier als vom Eintrag referenziert zitiert wird und nicht als gelesen: die Trac-Seite lieferte keinen Inhalt.
CVE-2026-85492 (Nummernvergabe: Wordfence, 6,1 mittel, CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N) ist der andere Fall: ein DOM-basiertes Cross-Site-Scripting in Versionen bis einschließlich 5.0.1.1, erreichbar über den Pfadteil der URL, bei dem das Opfer die Berechtigung aioseo_manage_seo haben und die SEO-Vorschau in der Adminleiste öffnen muss. Behoben hat das die 5.0.2. Als Finder steht dort mak3bread.
Damit tragen die beiden Shortcode-Einträge dieselbe Punktzahl, denselben CVSS-Vektor und einen Finder, der einmal als „Jakub Herman“ und einmal als „Kuba“ geführt wird, und sie sind im Abstand von elf Stunden von zwei verschiedenen Nummernvergabestellen veröffentlicht worden. Keiner verweist auf den anderen, und sie nennen unterschiedliche Vorbedingungen. Ob das eine zweimal beschriebene Lücke ist oder zwei Lücken in derselben Komponente, steht in keinem der Dokumente — und dieser Artikel behauptet nicht, es zu wissen.
Wordfences eigene Detailseiten zu seinen beiden Einträgen ließen sich in diesem Lauf nicht abrufen: sie bauen ihren Inhalt per JavaScript auf und liefern ein leeres Dokument. Wordfence ist bei beiden die Nummernvergabestelle, der oben zitierte Text ist also Wordfences eigener — aus den CVE-Einträgen, die Wordfence verfasst hat.
Was im Changelog des Plugins steht
Das Changelog von All in One SEO datiert Version 5.0.2 auf den 22. September 2026, Version 5.0.2.1 auf den 1. Oktober 2026 und Version 5.0.3 auf den 6. Oktober 2026. Der Eintrag zur 5.0.2.1 hat genau zwei Zeilen, und die Sicherheitszeile lautet vollständig: „Improved security protections for shortcodes on search pages.“
Zweimal und in ausdrücklicher Ja-Nein-Form gefragt, ob dieser Eintrag die Zeichenketten „CVE“, „unauthenticated“, „vulnerability“ oder eine Einstufung der Schwere enthält, lautete die Antwort bei jedem Begriff und bei beiden Lesungen nein. Der Eintrag zur 5.0.2 hat dieselbe Form: „Improved security and access protections in SEO Revisions, SEO Analysis and the SEO Preview.“ Wer nur das Changelog liest, kann weder erkennen, dass eine dieser Zeilen eine ohne Anmeldung ausnutzbare Lücke mit terminiertem Exploit beschreibt, noch welches der beiden Updates das dringende ist.
Was sich praktisch ändert
Beim Ranking nichts. Das ist kein Algorithmus-Ereignis und wird in keinem Volatilitätsmesser auftauchen. Was sich ändert, ist das Zeitfenster: eine ohne Zugangsdaten erreichbare Lücke in einem Plugin auf über zwei Millionen Websites hat öffentlichen Exploit-Code mit festem Termin, und der Fix liegt seit dem 1. Oktober im Verzeichnis.
Aus den Einträgen selbst folgen drei Dinge. Erstens genügt 5.0.2 nicht: sie behebt das Scripting und nicht die Shortcodes, und die Versionsnummern geben diesen Unterschied in keiner Weise zu erkennen. Zweitens ist die Vorbedingung von Wordfence — die Brotkrumen auf der Suchergebnisseite — ein Grund, die eigenen Templates anzusehen, aber kein Freibrief, denn der WPScan-Eintrag nennt diese Bedingung nicht und führt stattdessen den Fall der hochgezogenen Installationen an. Drittens verzeichnet die CISA-Einschätzung zu CVE-2026-19856 die Ausnutzung als „none“ und die Automatisierbarkeit als „yes“ — eine andere Lesart derselben Lücke als die, die eine 6,5 nahelegt.
Was diese Woche zu tun ist
Fünf Schritte, in dieser Reihenfolge, und keiner braucht ein Sicherheitsbudget.
- Lies die installierte Version, nicht den Update-Bildschirm. Mit WP-CLI:
wp plugin get all-in-one-seo-pack --field=version. Alles unterhalb von 5.0.2.1 fällt unter den Shortcode-Eintrag. - Aktualisiere auf 5.0.2.1 oder neuer. 5.0.3 ist seit dem 6. Oktober 2026 die Verzeichnisversion. Wer eine Staging-Stufe hat, nutzt sie diese Woche, statt sie zu überspringen.
- Wenn heute kein Update möglich ist, sieh dir das Template der Suchergebnisse an. Rufe
https://deineseite.de/?s=testauf und prüfe, ob dort die AIOSEO-Brotkrumen ausgegeben werden — per Block, Widget, Shortcode oder Template-Tag. Sie zu entfernen trifft die Vorbedingung aus dem Wordfence-Eintrag und nicht die aus dem WPScan-Eintrag, taugt also als Notbehelf und nicht als Lösung. - Suche nach Shortcode-Syntax in deinen internen Suchanfragen. Im Zugriffsprotokoll:
grep -E '\?s=[^ ]*(%5B|\[)' access.log. Eckige Klammern in einer Suchanfrage beweisen für sich genommen nichts, haben aber die richtige Form — und ins Log zu schauen kostet nichts. - Trag den 21. Oktober 2026 in den Kalender ein. Steht die Seite bis dahin nicht auf 5.0.2.1 oder neuer, macht der veröffentlichte Exploit aus einer beschriebenen Lücke eine zum Kopieren.
Zwei Randnotizen, wenn du ohnehin im Backend bist. Ein Plugin, das die gesamte technische SEO-Konfiguration einer Website hält — Sitemaps, Robots-Regeln, Canonicals, Weiterleitungen —, hat einen größeren Schadensradius, als seine Kategorie vermuten lässt; das spricht dafür, den eigenen Werkzeugkasten eher kurz als vollständig zu halten. Und wenn ein KI-Assistent Schreibrechte auf dein WordPress hat, gehören diese Rechte in dieselbe Rechnung; was dieser Zugriff erlaubt, steht in Claude und dein CMS.
Wo die Branche wirklich uneins ist
Unter dieser Geschichte liegen drei Fragen, zu denen sich diese Seite nicht festgelegt hat. Sie werden hier als offen berichtet.
Ist eine terminierte Exploit-Veröffentlichung eine Offenlegungspraxis oder eine Frist? Ein Lager hält den angekündigten Termin für den einzigen Hebel, der den langen Schwanz ungepatchter Seiten bewegt, verweist darauf, dass Verteidiger den Code brauchen, um Erkennungen zu schreiben, und darauf, dass die Lücke jedem bekannt ist, der einen Diff lesen kann. Das andere hält ein veröffentlichtes Datum auch für ein Datum der Angreifer, das eine beschriebene Lücke für jede nicht aktualisierte Seite zur Massenware macht — und getroffen wird genau, wer die Meldung ohnehin nie gelesen hätte. Entscheiden lässt sich das am Material nicht, denn es gibt keine veröffentlichte Studie, die Kompromittierungsraten vor und nach einer terminierten Veröffentlichung misst.
Genügt eine Changelog-Zeile ohne CVE und ohne Schwere der Sorgfaltspflicht des Herstellers? Ein Lager sagt, ein genanntes CVE bewaffnet Angreifer gegen jede noch nicht aktualisierte Seite, und die Schwachstellendatenbanken existierten gerade dafür, damit das Changelog diese Last nicht trägt. Das andere sagt, niemand kann ein Update priorisieren, das er nicht von einer Typo-Korrektur unterscheiden kann, und „improved security protections“ sei ein Satz, der auf alles passt. Messbar ist auch hier nichts: keine Studie vergleicht die Patch-Geschwindigkeit mit der Formulierung des Changelogs.
Sagt ein CVSS-Basiswert etwas über das Risiko deiner Website? Die beiden Shortcode-Einträge stimmen in der 6,5 und im Vektor überein. Die CISA-Einschätzung zu einem davon nennt Ausnutzung „none“ und Automatisierbarkeit „yes“. Ein Lager sieht im Basiswert eine gemeinsame Sprache, die Triage ohne eigene Herleitung erlaubt; das andere sieht darin eine Eigenschaft der Lücke und nicht deiner Installation und bevorzugt Maße, die an der tatsächlichen Ausnutzbarkeit ansetzen. Ein Plugin auf zwei Millionen Seiten mit einem Vektor ohne Anmeldung ist der Fall, in dem beide Lesarten am weitesten auseinanderliegen.
Was der Autor denkt
Ich verteidige hier genau eine Aussage, und sie ist dokumentarisch: die veröffentlichte Faktenlage zu dieser Lücke ist auf eine Weise widersprüchlich, die beeinflusst, was ein Seitenbetreiber als Nächstes tut. Zwei Nummernvergabestellen beschreiben dieselbe Komponente im Abstand von elf Stunden mit unterschiedlichen Vorbedingungen und unterschiedlichen Versionsgrenzen, und das Changelog des Herstellers nennt keinen der beiden Einträge. Das ist kein Fahrlässigkeitsvorwurf an irgendwen — es ist das, was die vier Dokumente nebeneinandergelegt sagen, und jeder kann es über die Links am Seitenende nachvollziehen.
Was ich nicht sage, ist irgendetwas über tatsächliche Angriffe. Ich habe keine Telemetrie, keine Honeypot-Daten und keine Vorfallsmeldungen, und veröffentlicht hat sie auch niemand. Ich sage nicht, dass eine 6,5 zu niedrig ist, weil ich nicht messen kann, um wie viel. Ich sage weder, dass WPScan mit dem Termin falsch liegt, noch dass es richtig liegt: das ist ein Urteil über eine Abwägung, die niemand quantifiziert hat. Und ich sage nicht, dass die Brotkrumen-Prüfung dich sicher macht, denn einer der beiden Einträge erwähnt die Brotkrumen überhaupt nicht.
Das Einzige, was keiner Diskussion bedarf, ist das Update. Der Hersteller hat den Fix vor zwölf Tagen veröffentlicht, beide Einträge sind sich einig, dass 5.0.2.1 die Lücke schließt, und das Einspielen kostet eine Minute. Über Offenlegungsethik lässt sich ernsthaft streiten; über das Einspielen eines bereits vorhandenen Patches nicht. Fürs Protokoll: diese Seite nutzt Yoast und nicht All in One SEO, es gibt hier also keine eigene Installation zu berichten — was wir über die Ökonomie der Ausnutzung schreiben, ist die Lektüre fremder Daten, nicht unserer.
Was weiterhin unbekannt ist
Ob die beiden Shortcode-Einträge eine Lücke beschreiben oder zwei. Ob irgendeine Seite über eine davon kompromittiert wurde. Wie viele der über zwei Millionen Installationen heute unter 5.0.2.1 liegen — eine Zahl, die niemand veröffentlicht. Was der Fix genau geändert hat, da das referenzierte Changeset in diesem Lauf nicht lesbar war. Und was WPScan am 21. Oktober veröffentlicht, das Einzige auf dieser Liste mit einem Datum.
Quellen
- Eintrag des CVE-Programms, CVE-2026-19856 — Nummernvergabe WPScan, veröffentlicht am 2. Oktober 2026, reserviert am 14. August 2026. Gelesen am 13. Oktober 2026.
- Eintrag des CVE-Programms, CVE-2026-100152 — Nummernvergabe Wordfence, veröffentlicht am 3. Oktober 2026, reserviert am 25. September 2026. Gelesen am 13. Oktober 2026.
- Eintrag des CVE-Programms, CVE-2026-85492 — Nummernvergabe Wordfence, veröffentlicht am 2. Oktober 2026. Gelesen am 13. Oktober 2026.
- WPScan, „All in One SEO < 5.0.2.1 – Unauthenticated Arbitrary Shortcode Execution via Search Query“, veröffentlicht am 2. Oktober 2026, aktualisiert am 10. Oktober 2026. Gelesen am 13. Oktober 2026.
- All in One SEO, Changelog — Einträge zu 5.0.2 (22. September 2026), 5.0.2.1 (1. Oktober 2026) und 5.0.3 (6. Oktober 2026). Zweimal gelesen am 13. Oktober 2026.
- WordPress-Plugin-Verzeichnis, All in One SEO — Version 5.0.3, „2+ million“ aktive Installationen, keine genaue Zahl veröffentlicht. Gelesen am 13. Oktober 2026.
- Wordfence, Threat-Intelligence-Eintrag 9fa47d2b — referenziert von CVE-2026-100152. Die Seite lieferte am 13. Oktober 2026 bei einem automatisierten Abruf keinen Inhalt, daher wird nichts daraus zitiert.
- Roger Montti, Search Engine Journal, „All In One SEO WordPress Plugin Vulnerable To Two Exploits“, 12. Oktober 2026. Der Bericht, der die Einträge sichtbar gemacht hat.
In diesem Artikel wird keine Studie zitiert, weil es zu alldem keine gibt: jede Zahl oben ist ein Datum, eine Versionsnummer oder eine zugewiesene Schwere-Einstufung, und keine davon ist eine Messung. Wo eine Stichprobengröße hingehörte, gibt es keine zu berichten.